上个月有个做贸易的老板找我,说公司一个销售离职三个月了,前阵子才发现他还能登录公司的管理系统,客户名单、报价单、聊天记录全在里面,不知道私下看了多少。问他为什么不销号,他愣了一下说,压根没想过这事。这不是个例,很多公司都有同样的问题,只是没出大事,一直没人去管。
员工离职不销号,权限随便给,账号大家共用,这些事单看都是小事,凑在一起就是安全隐患。客户资料被前员工带走、财务数据被人导出、系统被人删了库,哪一件出了都是大事故。权限管理这件事,看起来是技术问题,根子上是管理问题。
一、权限不是设个密码那么简单
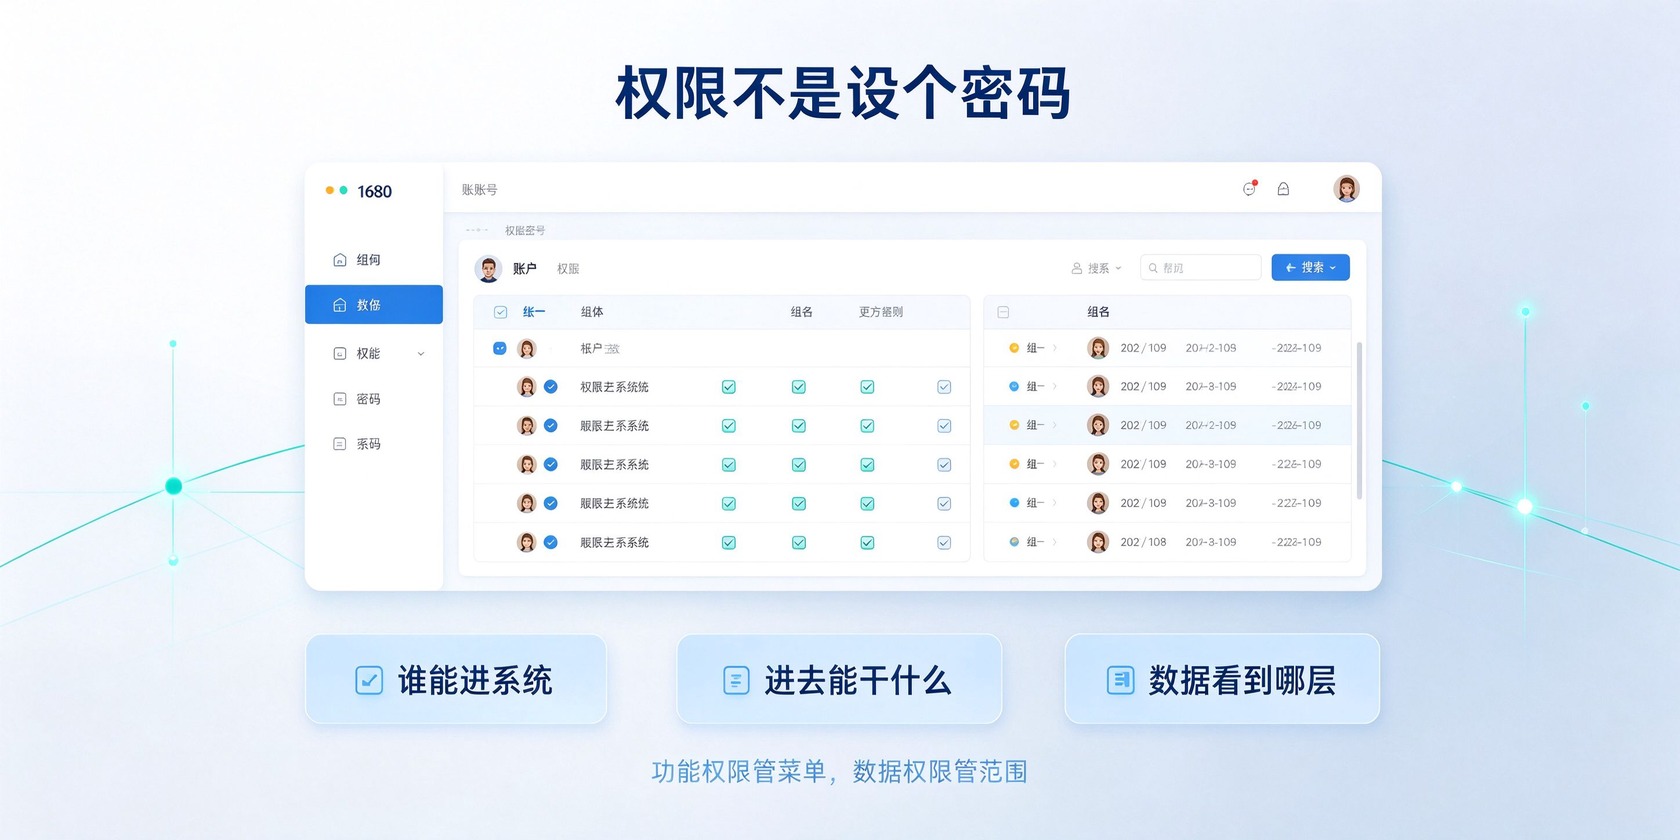
很多公司对权限的理解,就停留在登录密码上。密码能登进去,但进去能看什么、能改什么、能删什么,完全没有区分。有的公司全部门几十号人共用一个管理账号,登录记录全混在一起,真出了事根本查不到是谁干的。
权限管理的本质是回答三个问题,谁能进系统、进去能干什么、数据能看到哪一层。这三个问题不搞清楚,账号管理就是形同虚设。公司里谁负责审核、谁只能录入、谁只看报表,每个人的权限都应该跟岗位职责对齐,而不是谁想要就给谁开。
把权限拆开来看,至少分功能权限和数据权限两层。功能权限决定能点哪些菜单、哪些按钮,数据权限决定同样的报表,你是只能看自己部门的,还是能看全公司的。两层都管住,权限才算真正落地。
二、这几个权限坑,很多公司都在踩
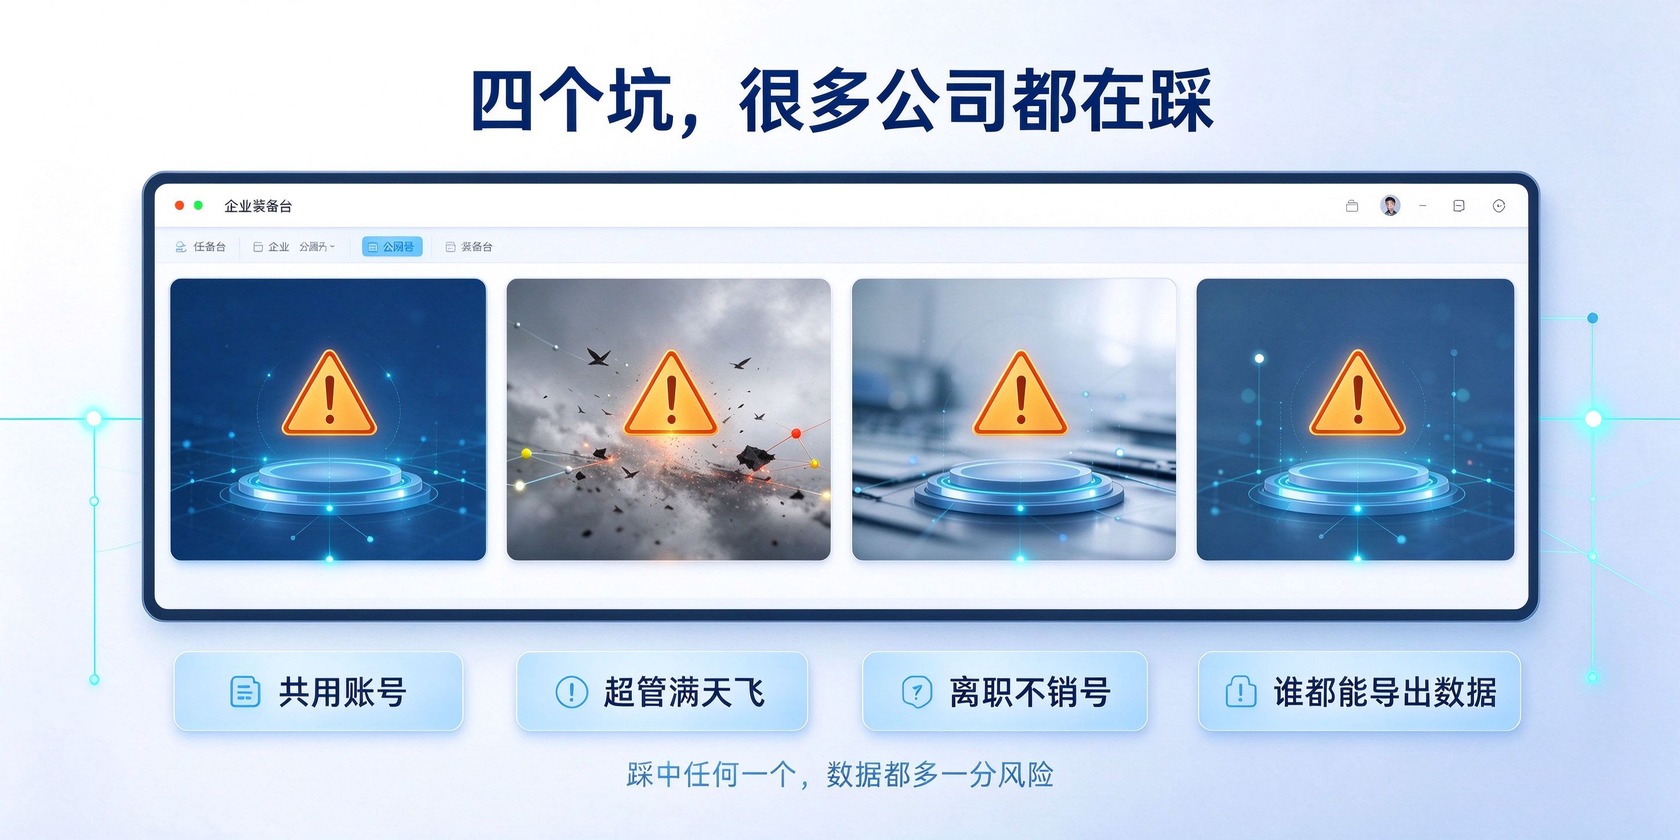
第一个坑是共用一个账号。小公司图省事,一个超级管理员账号大家轮着用,密码人人都知道,员工离职了也不改,等于给所有离开的人都留了一把钥匙。
第二个坑是超管权限满天飞。为了操作方便,给好几个人都开了最高权限,导数据、删数据、改配置样样能干,风险全敞着口子,一旦有人乱来,损失根本兜不住。
第三个坑是离职不销号。员工交接完,人事没通知,IT 没动作,账号就静静躺在系统里。前员工哪天想起来,登录进去照样能看数据,你连他什么时候进过系统都不知道。
第四个坑是谁都能导出数据。客户名单、销售报表、财务明细,任何有账号的人都能一键导出,数据流到哪去了,完全没法追溯。这四个坑,踩中任何一个都够头疼的。
三、权限到底怎么设计才合理
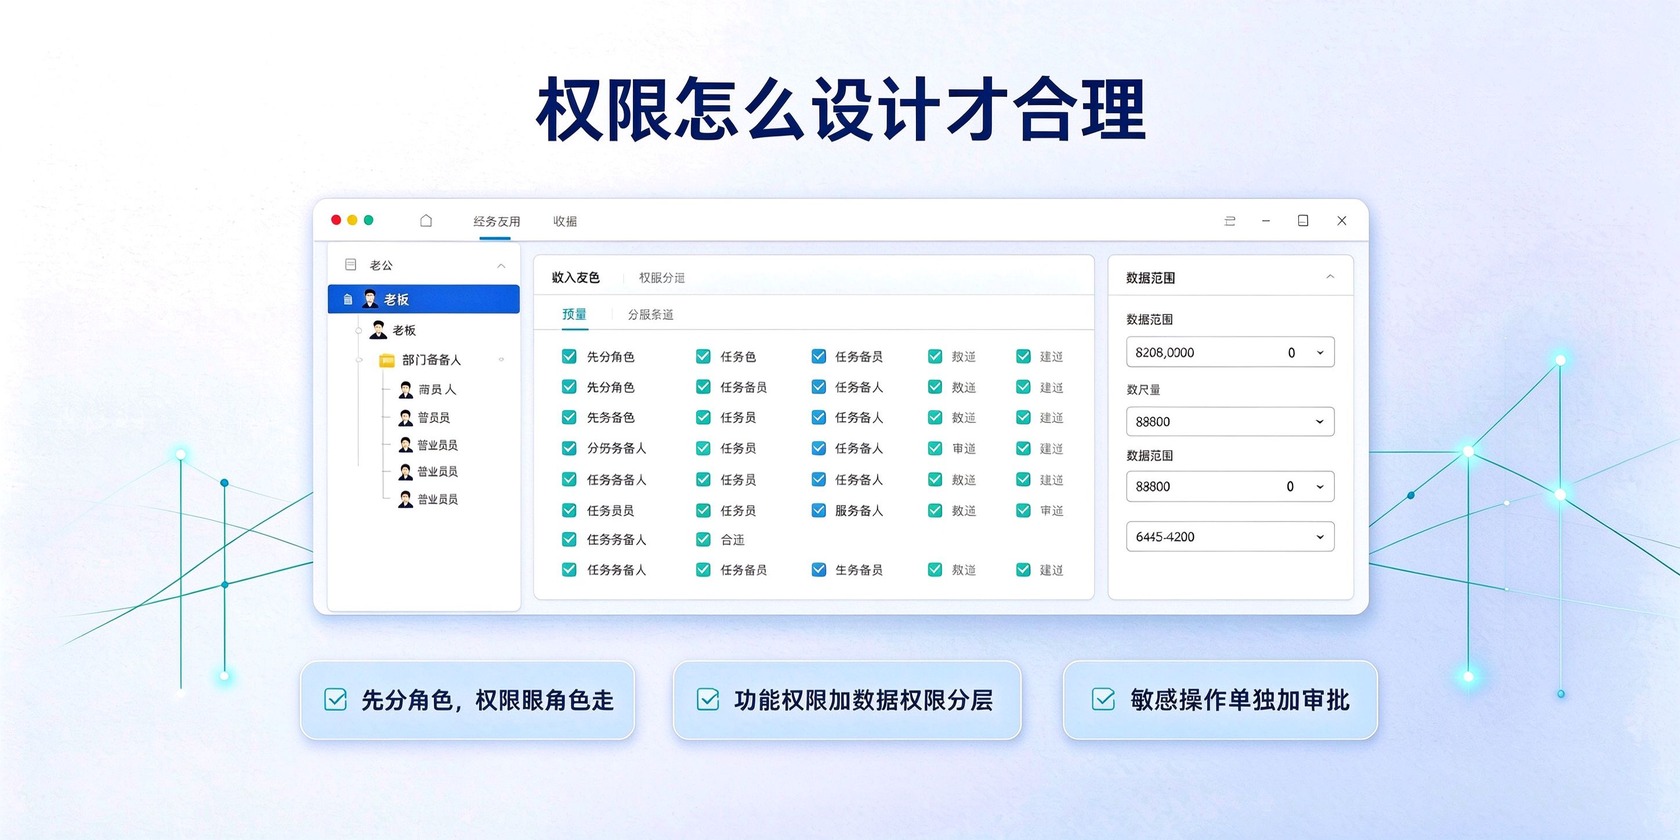
设计权限先分角色。老板、部门负责人、普通员工、财务、运维,各自管各自的事。角色定清楚,权限跟着角色走,而不是跟着人走,人换了,角色不变,权限体系就稳定。
权限还要分层控制。功能层管能看哪些菜单、能点哪些按钮,数据层管能看到哪一范围的数据,比如同样是销售报表,成都区域的只能看成都的,不能顺手看到全国的。
敏感操作要单独保护。删除数据、批量导出、修改金额这类动作,加一道审批或者双人确认,不让一个人说删就删、说导就导。权限设计整体遵循最小够用原则,给员工刚好够干活的那部分权限,多一点都别给,出事的概率就低一分。
四、权限跟着人走,离职流程要联动
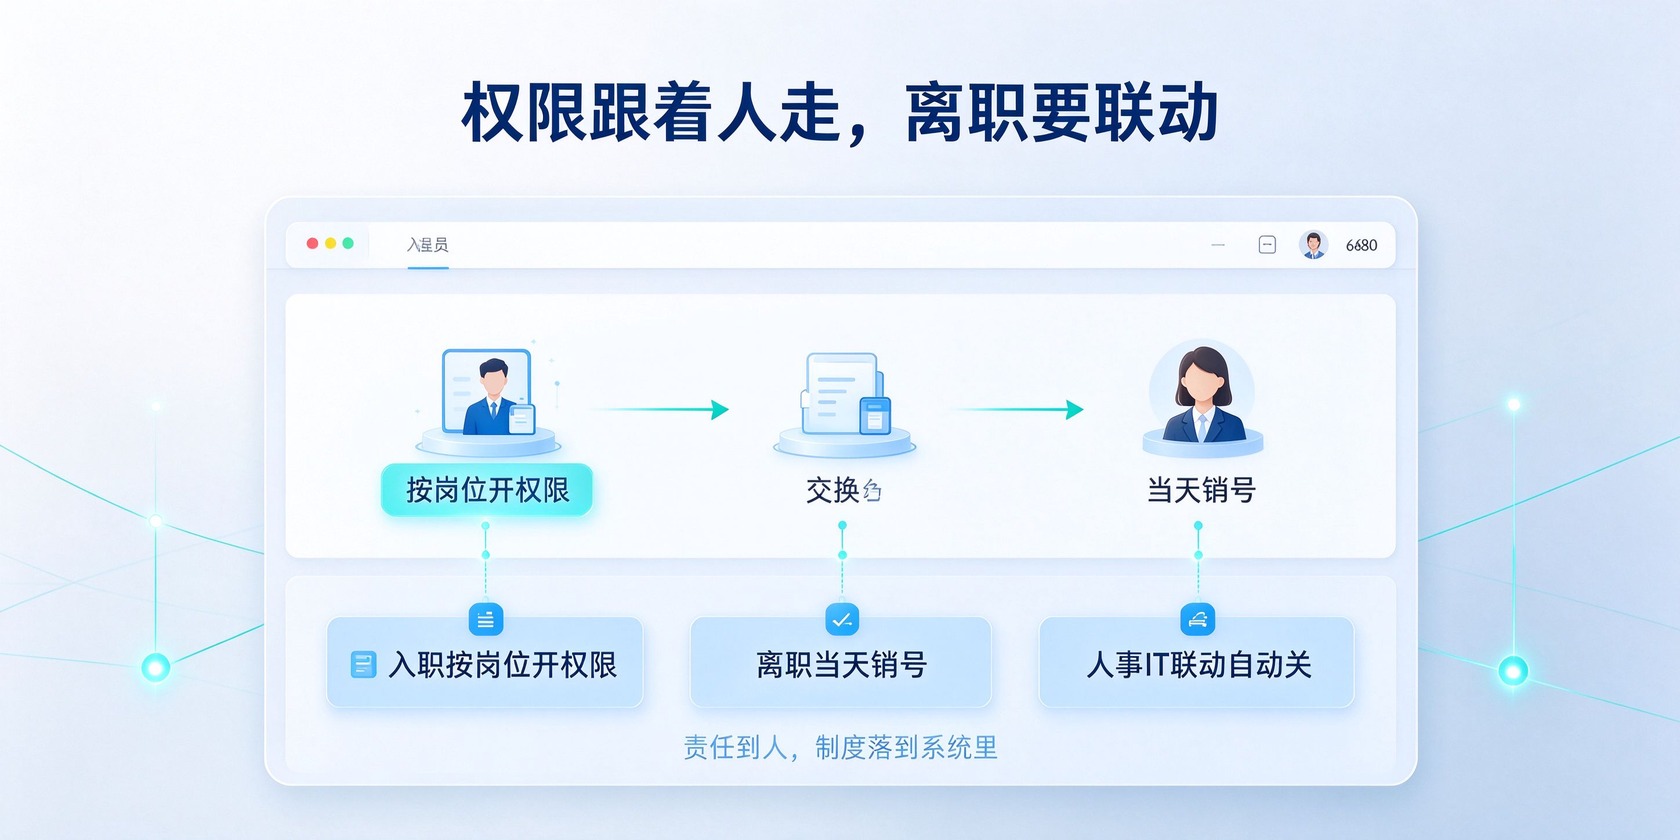
权限管理最怕的是管的时候不较真,出事的时候才想起来。员工一入职就该按岗位开权限,一离职就该当天销号,这两头都要有流程撑着。
离职流程里加一道销号动作,人事办交接的时候同步通知 IT,把账号冻结、权限回收、密码改掉,一步都不能省。很多公司其实是有流程的,只是流程断在没人执行,制度定了就要落到系统里。
如果系统跟人事系统打通,员工离职当天自动触发销号,连人工通知都省了,这件事就不会再漏。暂时没打通的,也要在制度里写明,哪个岗位负责关账号、多久之内必须关完,责任到人才不会互相推。
五、日志和盘点,把账管起来
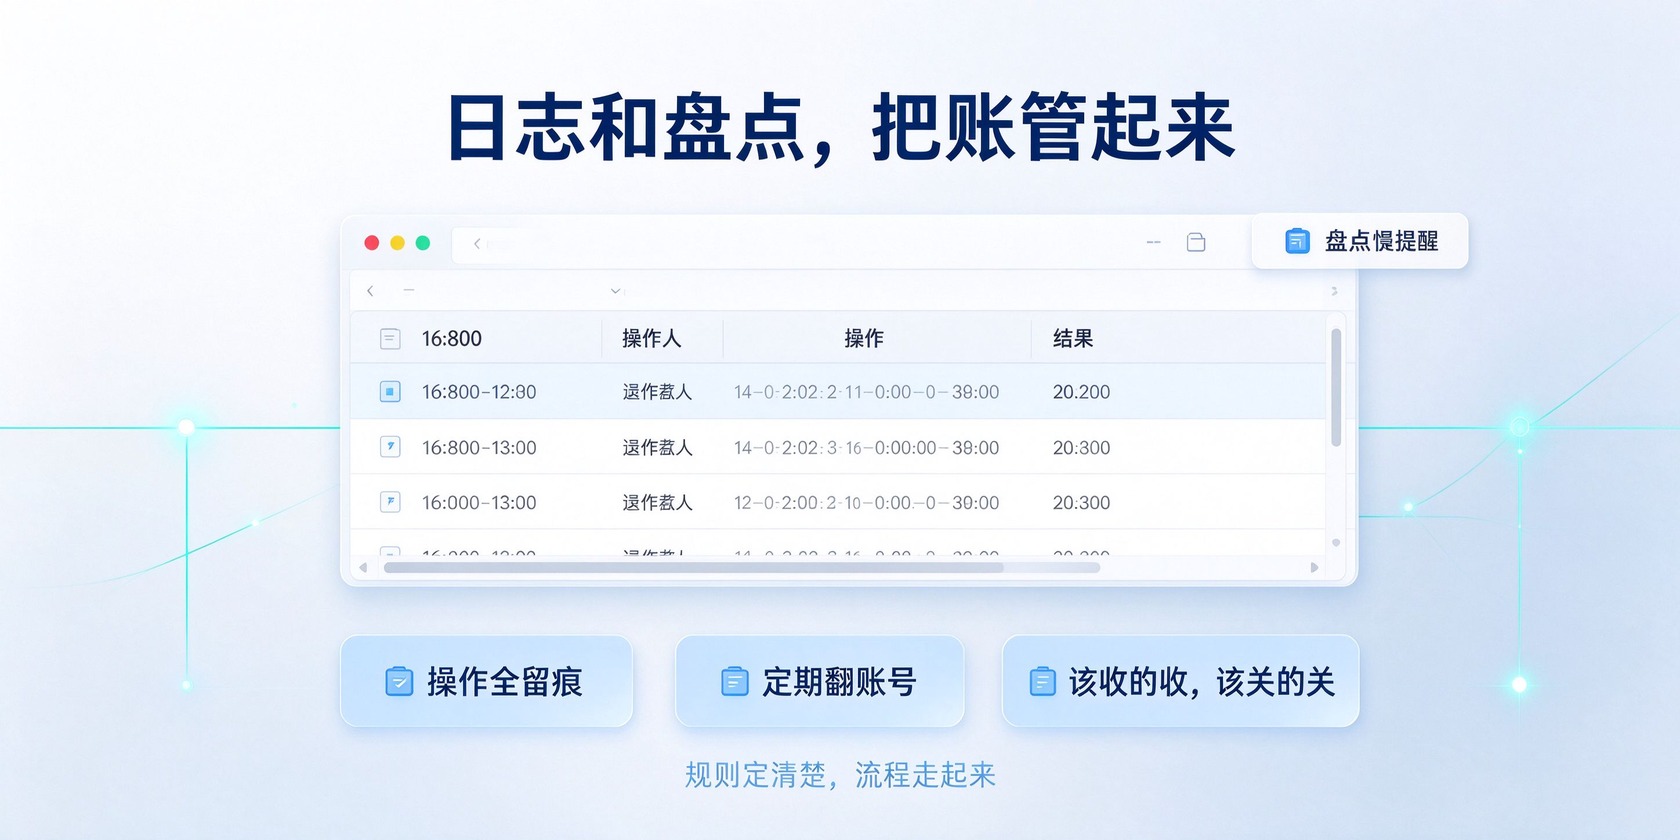
权限设好了,还要有日志记录。谁在什么时间登录过系统、看了什么、改了什么、导出了什么,都留痕。出了事能倒查,平时也能震慑那些乱来的行为。
每隔一段时间做一次权限盘点,把系统里的账号翻一遍,看看还有没有离职人员的账号挂着、有没有人的权限已经超出岗位需要。该收的收,该关的关,把烂账理清楚。
权限管理不复杂,就是把规则定清楚、流程走起来、日志留下来。花不了多少成本,但能把数据安全这层底兜住,真出事的时候不至于抓瞎,这笔账怎么算都值。

 在线
 电话
 微信
 需求
 TOP