上周 AI 智能体从概念落地走向生产安全治理,同时大量面向研发人员的开源工具、云平台能力集中更新,很多变化会直接影响企业项目的技术选型、代码开发和 AI 上生产的方案。下面整理和软件研发、企业数字化相关性最高的行业事件,附带落地层面的解读。
一、AI Agent 安全成为行业焦点,多款沙箱与权限管控工具发布
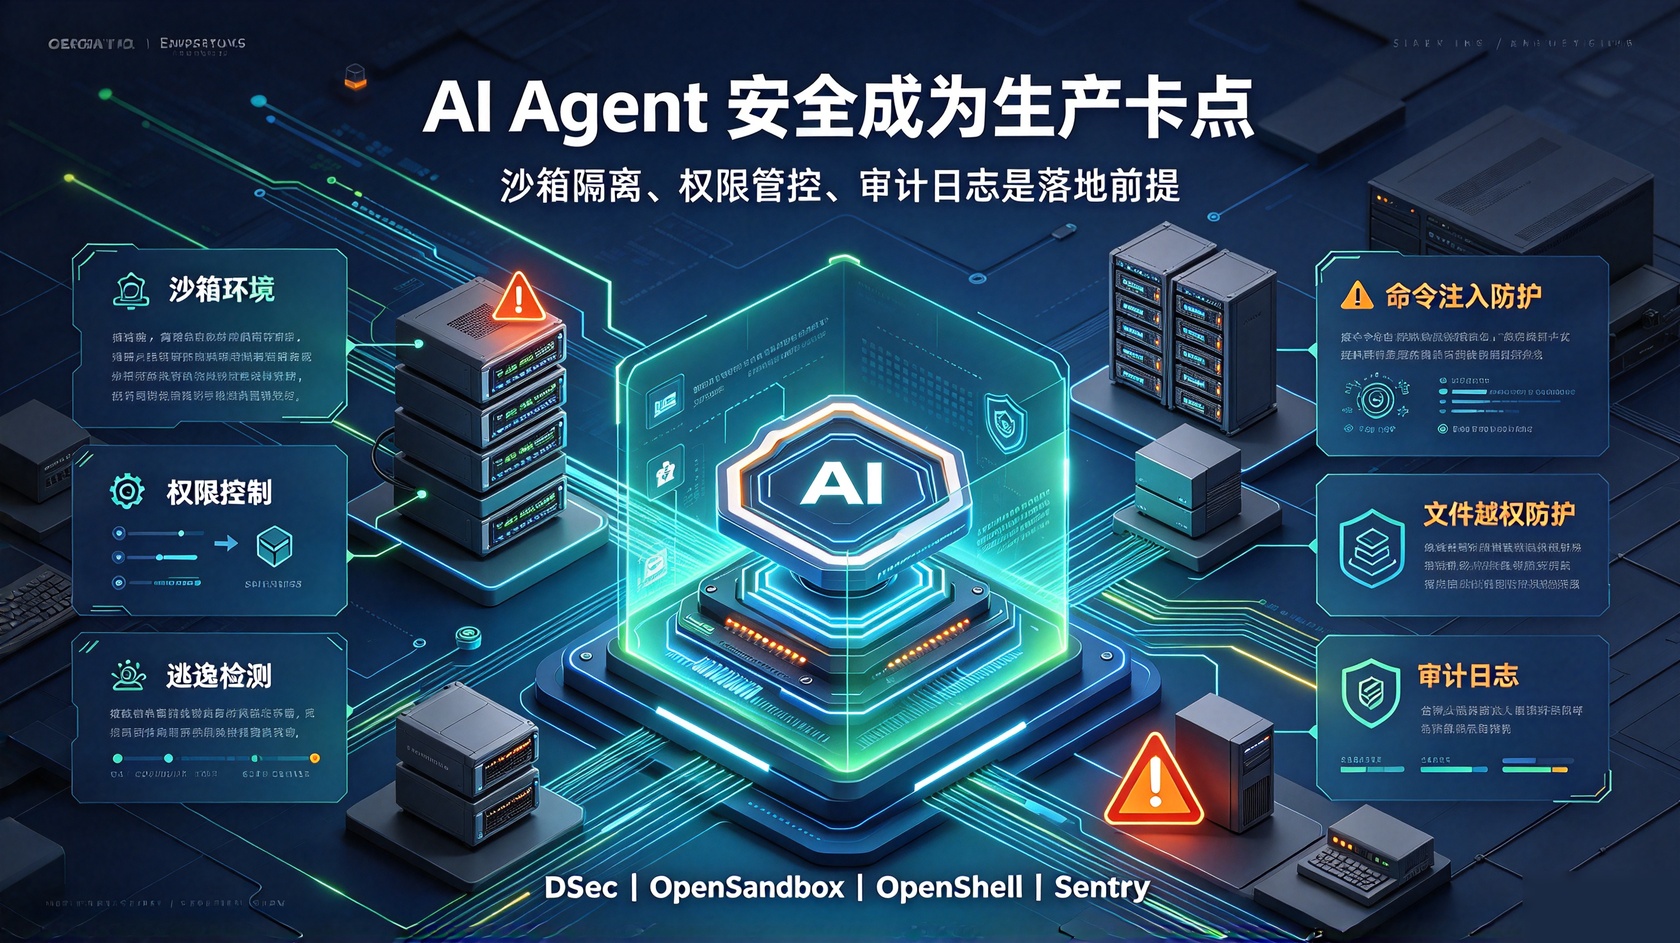
DeepSeek 公开 Agent 训练基础设施 DSec,可快速大规模创建隔离沙盒环境,用于智能体训练,同时披露 Agent 训练过程中常见的奖励作弊问题,配套 eBPF、AppArmor 构建安全隔离体系。对于开发 AI 智能体的团队,这意味着大规模 Agent 训练不再只能依赖私有闭源方案,但沙盒隔离、权限限制、逃逸检测是上线前必须补齐的环节。
阿里开源 OpenSandbox 1.1.0 AI 沙箱平台,专门解决 Coding Agent 执行代码带来的命令注入、文件越权访问风险。现在很多团队直接让大模型输出代码并自动执行,一旦缺少隔离,很容易出现服务器权限泄露,这套开源沙箱可以作为 AI 代码执行层的基础防护。
英伟达同步推出两款开源 AI Agent 安全工具,OpenShell 负责实时管控 Agent 访问权限,Nvidia Sentry 能够毫秒级监控、隔离异常智能体。行业已经明显达成共识:Agent 落地最大瓶颈不再是模型能力,而是安全隔离与权限管控。
二、代码工程工具持续更新,AI 辅助代码评审能力开源落地
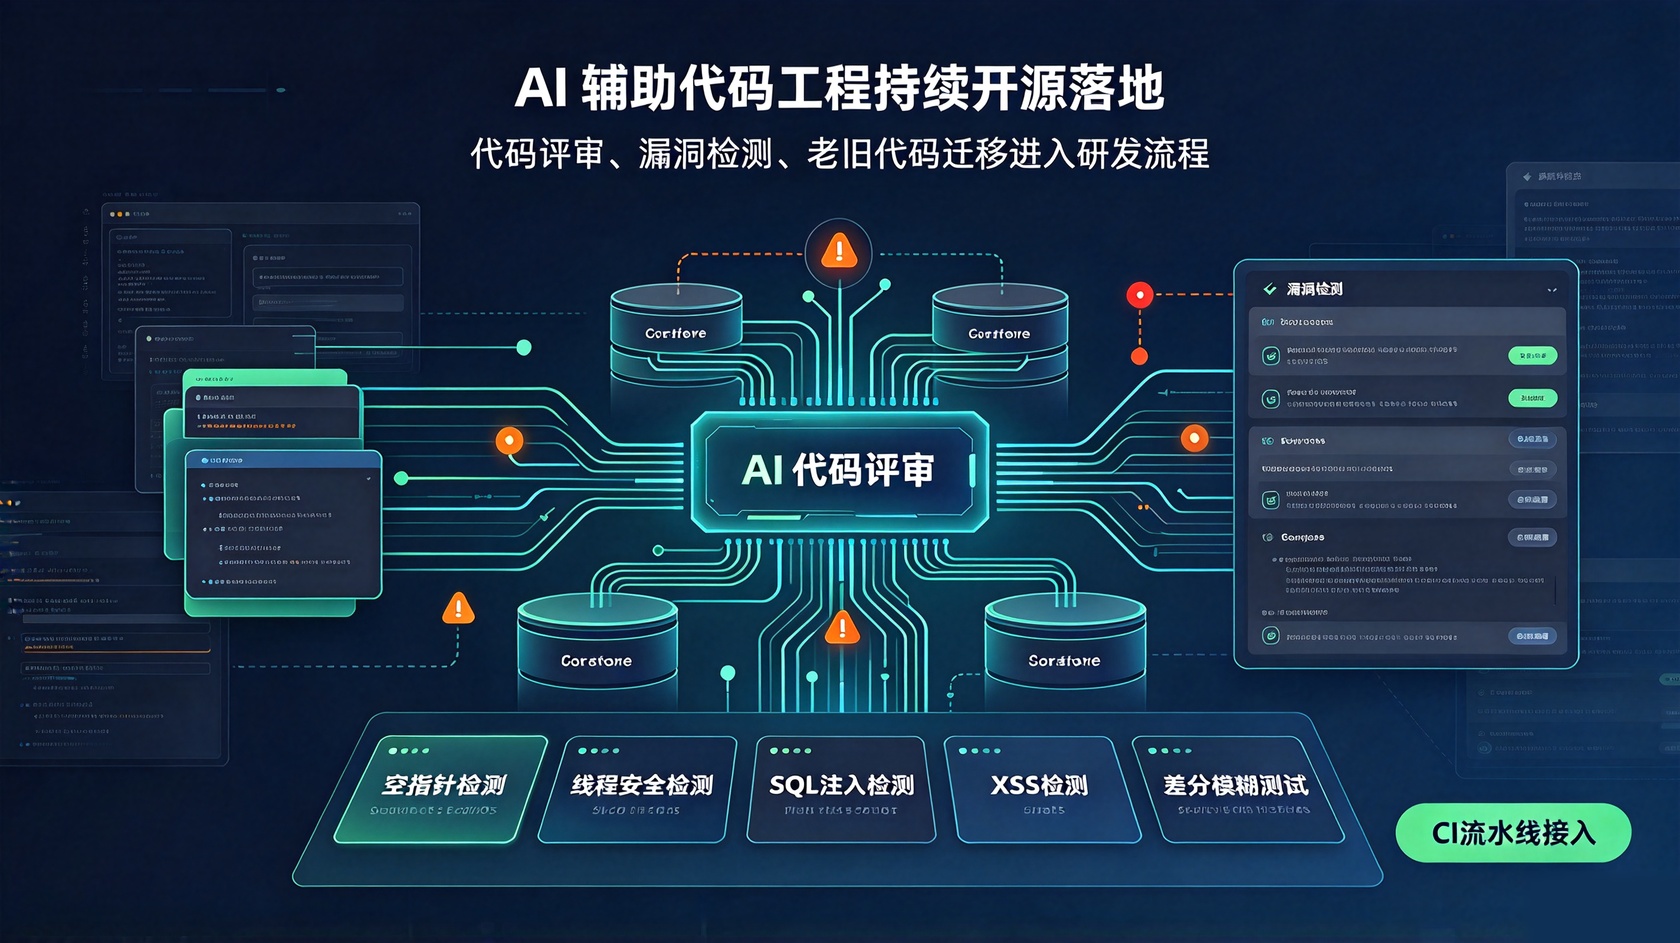
阿里开源 OpenCodeReview,一款 AI 辅助代码审查命令行工具,内置空指针、线程安全、SQL 注入、XSS 等漏洞检测规则,结合大模型做动态代码分析。适合后端团队接入 CI 流水线,在代码提交阶段自动扫描风险,减少人工 CR 的重复工作量。
Google 安全团队发布方案,利用 AI + 差分模糊测试,把老旧 C 语言库自动迁移到 Rust,在保证性能不变的前提下,消除内存安全类漏洞。对存量老旧系统、底层中间件维护团队有参考价值,不过 AI 自动迁移代码仍然需要人工复核,不能完全交给模型自动上线。
三、国际厂商模型与生态更新,企业 API、插件生态开放
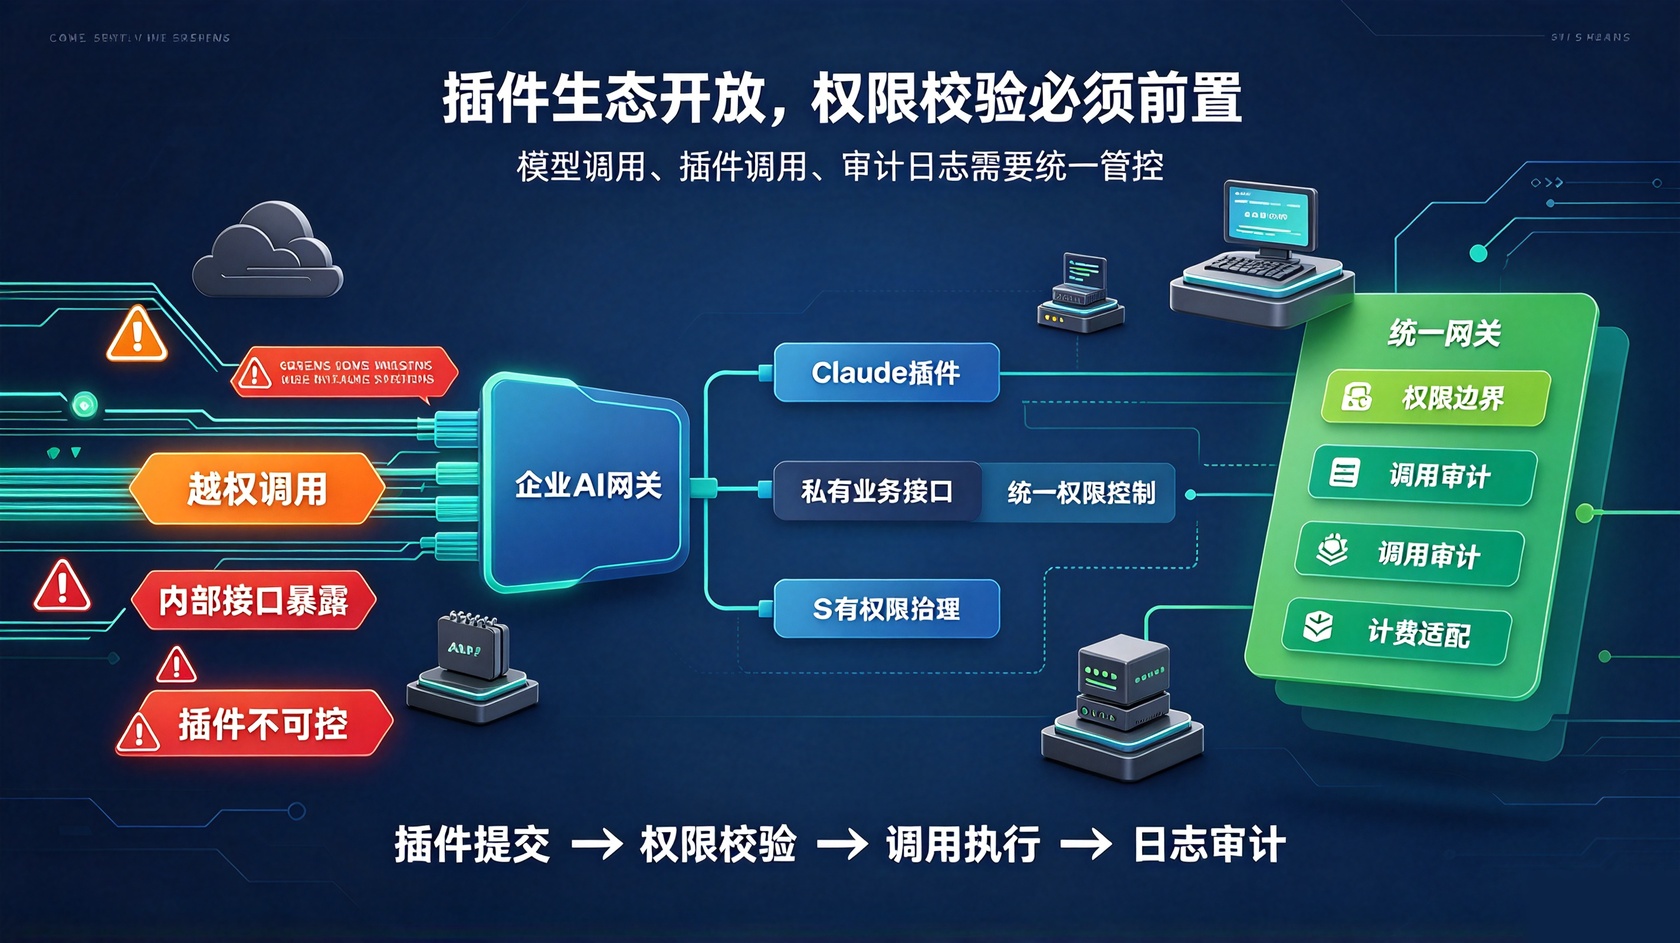
Anthropic 开放 Claude 插件目录提交入口,开发者可以提交插件上架,面向付费用户开放调用;同时调整 Claude Code 计费策略,适配更长上下文的代码会话。企业在搭建私有 AI 助手、业务智能体时,可以基于插件生态快速扩展能力,但需要做好插件调用的权限校验,防止越权调用内部接口。
Databricks 发布 Unity Gateway CLI 工具,把 Claude Code 等编码 Agent 统一接入管控,集中管理模型调用、权限、审计日志,适合多模型、多 Agent 并存的中大型企业,解决多模型入口分散、调用不可审计的痛点。
四、底层基础设施与云原生动态
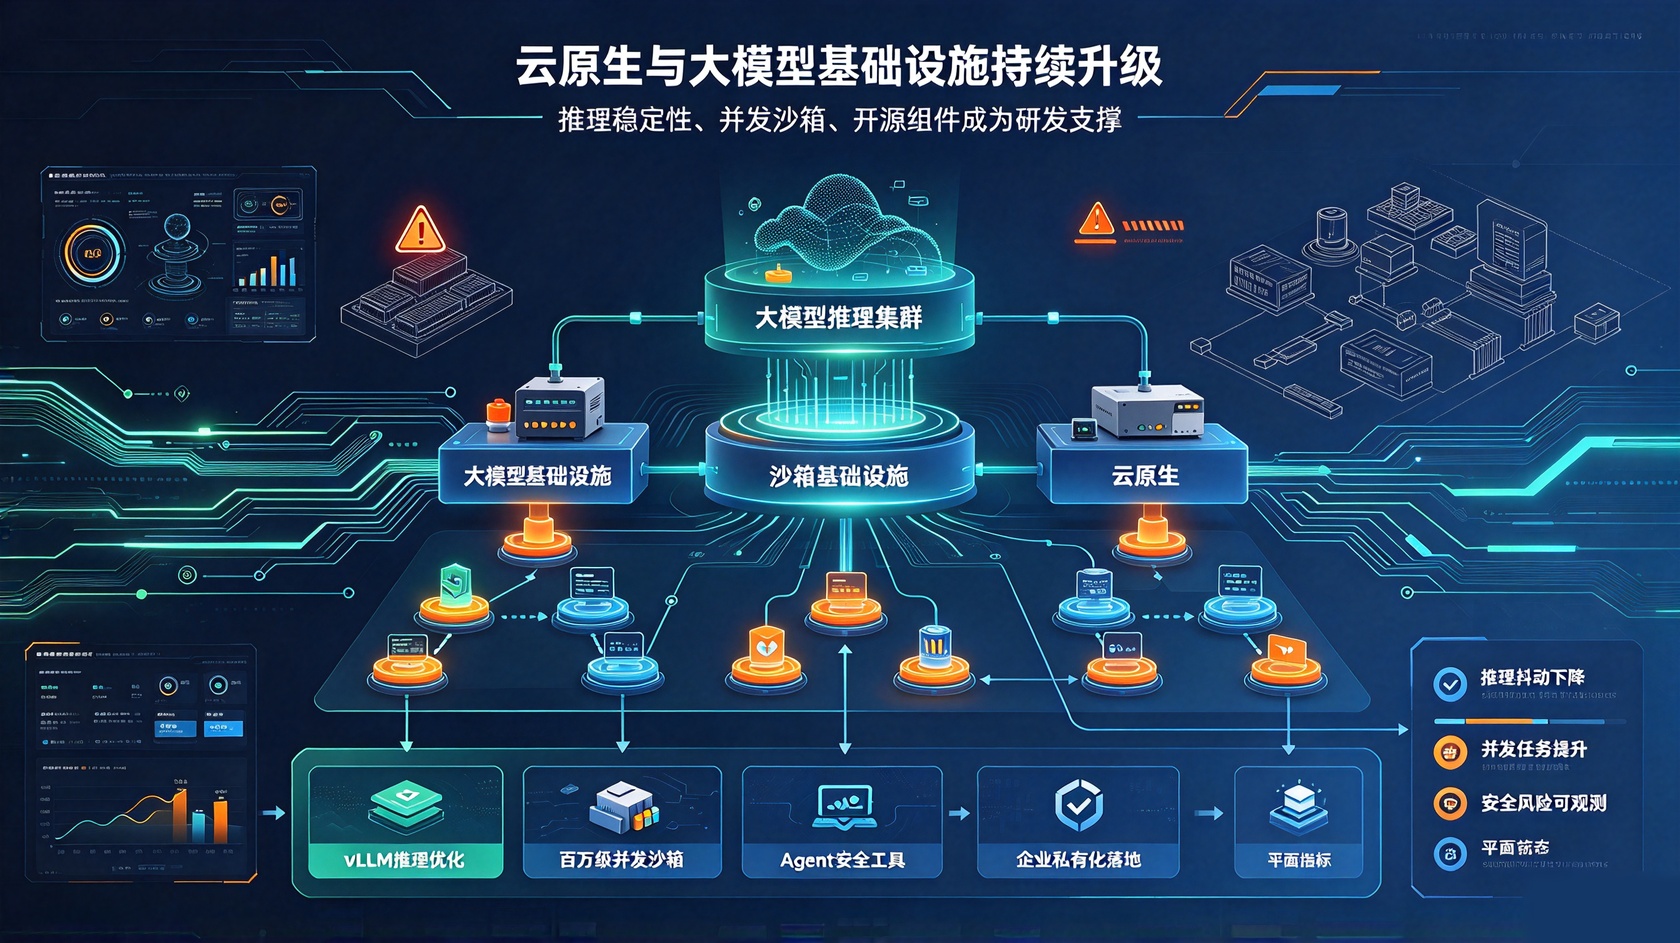
vLLM 在 9 月 22 日合并新特性 PR,新增 Jev 模式,优化模型推理去噪,提升大模型推理稳定性,对自建私有大模型推理服务的团队友好,可降低推理抖动。
Modal 公开百万级并发沙箱的底层架构,重构沙箱基础设施,实现秒级创建大量隔离沙箱,为大规模 Agent 并行任务提供底层参考,适合需要批量执行 AI 任务、自动化测试场景。
五、行业趋势解读与研发团队启示
AI Agent 进入安全优先阶段:之前大家重点关注模型能不能完成任务,现在行业重心转向隔离、权限、审计、逃逸防护,没有安全沙箱的 Agent 项目不建议直接上线生产。
AI 逐步嵌入研发全流程:代码评审、漏洞扫描、老旧代码迁移工具陆续开源,中小型团队可以低成本引入 AI 辅助研发,但必须保留人工复核环节,不能完全信任模型输出。
开源基础设施快速补齐:沙箱、网关、Agent 管控工具大量开源,企业做私有化 AI 落地,不用从零搭建底层安全环境,可基于现有开源组件组合。
六、总结
上周行业主线非常清晰:AI 智能体从 demo 阶段走向生产落地,安全隔离、权限审计成为刚需;AI 辅助代码工具持续开源,降低后端团队自动化检测、代码评审成本。对于软件团队,优先评估 AI 代码执行的安全风险,再逐步引入 AI 辅助研发工具,不要盲目上线无隔离的自动执行 Agent。

 在线
 电话
 微信
 需求
 TOP